一. openwrt防火墙说明
- 安全策略优先级。防火墙的策略优先匹配顺序是通信规则→区域间规则→通用设置。通用设置是没有匹配到任何策略的默认策略。
- 输入/出站/转发。输入:从外部网络发起访问本设备。出站:从本设备发出访问外部网络。转发:经过本设备转发至其它区域。
- IP动态伪装。也可以叫SNAT,在公网接口配置NAT源地址转换。
- 端口转发。一般用于映射内网设备的端口到公网地址的端口,实现外部公网访问本网络内部私网的服务。
- 通信规则。可以叫防火墙安全策略,配置详细的访问策略包括协议、源目区域、源目IP,源目端口,和动作。
- NAT规则。openwrt默认在wan区域启用了IP动态伪装(SNAT),也可以自定义配置NAT规则。
- IP集。可以理解为ACL匹配源目IP/端口/MAC等,用于防火墙通信规则中调用匹配规则。
- MSS钳制。wan区域配置中的MSS钳制,用于协商链路MTU。一般情况下主路由开启此功能,二级路由可以关闭(实测关闭后访问主路由页面加载更快)
二. 配置主路由防火墙与通信规则
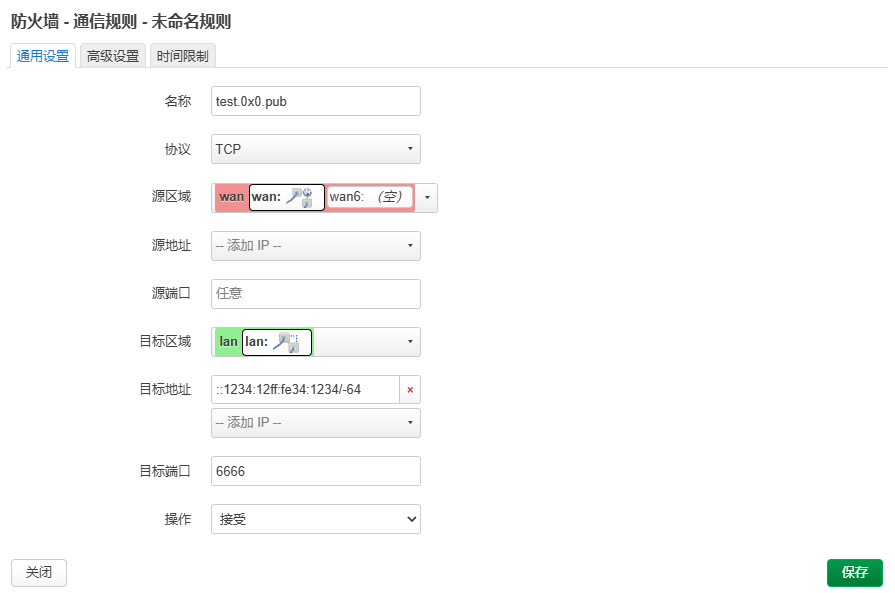
- 主路由添加新的通信规则,允许外部公网访问内部网络的公网IPv6地址及端口。内网服务器网卡需启用EUI-64分配IPv6地址,这里的目标地址 ::1234:12ff:fe34:1234/-64 是忽略前缀仅匹配后缀主机位(适用于家用宽带公网IPv6经常改变的场景,根据实际地址填写自己的设备后缀及协议端口参数)
三. 配置二级路由防火墙区域间放行(纯路由模式)
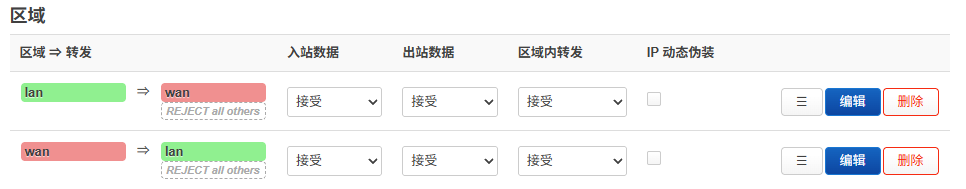
1. lan-wan区域间 出站/入站/转发 全部接受,关闭wan区域的IP动态伪装(等同于关闭了lan-wan区域间的防火墙功能,纯路由模式运行)
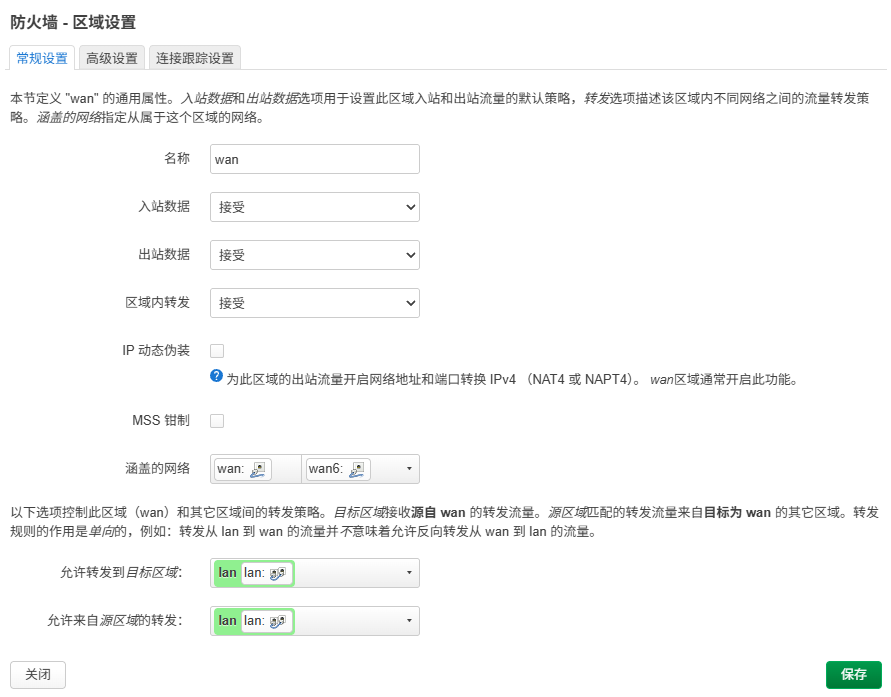
2. 编辑wan区域,允许转发到目标区域 添加 lan区域。
发表回复